Dossier de preuve d'une décision
Une partie de la fonction existe ; la page nomme précisément ce qui manque.
Exporter le dossier de preuve vérifiable d'un dossier évalué : forme canonique, manifeste d'empreintes, signature d'instance et vérification hors de la plateforme.
Un dossier de preuve réunit tout ce qui a produit une décision, sous une forme qu'un tiers (comité, auditeur, commissaire aux comptes, régulateur) peut vérifier sans faire confiance à la plateforme. Il est calculé à la demande depuis un dossier évalué, dont la décision et la trace ne changent plus ; NEXCLARA n'en conserve pas de copie. TRUST est en cours de livraison : cette première tranche est disponible par l'API uniquement.
Exporter
L'export est une opération de la famille « applications » de la référence de l'API. Il exige le droit de lire le dossier, et il est consigné au journal d'audit de l'institution avec l'empreinte de son manifeste. Un dossier jamais évalué n'a pas de preuve, et l'identité de support d'un accès exceptionnel, en lecture seule, ne peut pas exporter.
Le fichier est un document JSON en forme canonique : clés triées, aucun espace, aucun nombre à virgule flottante (les décimaux sont des chaînes), instants en UTC. Ses octets ne doivent pas être reformatés : une vérification refuse un fichier qui n'est pas sa propre forme canonique.
Exemple synthétique : aucune donnée réelle
{
  "format": "nexclara-decision-evidence@2",
  "manifest": { "...": "..." },
  "manifest_sha256": "<64 caractères hexadécimaux>",
  "parts": { "...": "..." },
  "signature": null
}
Ce que contient le dossier
| Partie | Contenu |
|---|---|
| dossier | produit, montant, devise, durée, canal, dates, référence du demandeur |
| entrées | entrées enregistrées de chaque évaluation, et leur empreinte |
| provenance | canal, auteur et dates du dossier ; provenance de chaque valeur importée |
| politiques | chaque version employée, son empreinte, ses auteurs et son approbation |
| évaluations | issue, score, zone, confiance, complétude, trace complète, empreintes |
| explications | les trois niveaux de chaque évaluation |
| décisions humaines | auteur, issue, recommandation d'origine, délégation, écart et motifs |
| reconstitution | recalcul refait au moment de l'export, et concordance des empreintes |
| références d'audit | événements du journal visant le dossier, si l'on a le droit de lire l'audit |
Provenance par valeur. Pour un dossier importé par LINK, chaque valeur
indique ce que l'import a enregistré : lot, ligne, colonne, conversions,
statut d'absence, version du contrat, instants, ainsi que l'empreinte
SHA-256 du fichier d'origine, qui permet à l'institution de le reconnaître.
Une valeur modifiée dans DESK après l'import, avant la soumission, est dite
« différente de l'import » et n'est pas attribuée au fichier. Aucune valeur du
fichier n'est recopiée dans cette partie. Un dossier saisi directement dans
DESK est déclaré « saisie directe » : il n'a pas de source externe, et ce
n'est pas une lacune. Les dossiers de preuve émis avant le 16 octobre 2026
(format @1) déclaraient cette provenance non disponible ; ils restent
vérifiables.
Le manifeste liste chaque partie avec son empreinte SHA-256 et sa taille, le statut du dossier (complet ou incomplet, déduit des parties), les lacunes et les limites : ce que la preuve ne prouve pas. Les droits s'appliquent : sans le droit de lire le barème, les points de la grille sont retenus et la retenue est déclarée.
Signature et vérification
Lorsque l'instance dispose de sa clé, le manifeste est signé en Ed25519. La clé publique jointe au fichier est une commodité, pas une preuve d'identité : une signature n'est authentique que vérifiée contre une clé obtenue par un autre canal.
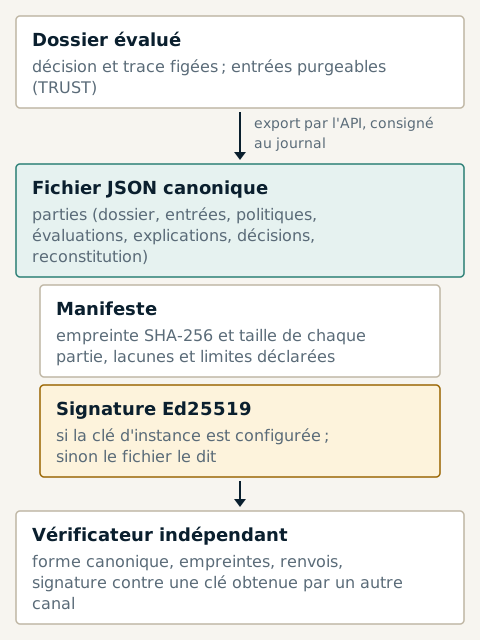
Vérifier un dossier consiste à contrôler : la forme canonique, l'empreinte du manifeste, l'empreinte et la taille de chaque partie, les renvois entre parties, la cohérence de la provenance par valeur, l'empreinte de chaque politique divulguée et la signature. NEXCLARA dispose d'un vérificateur de référence écrit avec la seule bibliothèque standard de Python, qui affiche à chaque exécution ce qu'il ne peut pas vérifier ; sa mise à disposition des institutions n'est pas encore organisée.
Ce qui est encore en construction
- aucun PDF de comité n'est produit, et aucun écran ne propose l'export ;
- la concordance entre la provenance par valeur et le fichier d'origine ne se vérifie qu'avec ce fichier, que seule l'institution détient ;
- le journal d'audit est à altération détectable, pas infalsifiable : aucun ancrage externe ni horodatage par un tiers ;
- sans clé d'instance configurée, le dossier n'est pas signé, et il le dit ;
- les durées de conservation sont provisoires tant que l'administrateur
de l'institution ne les a pas confirmées, et aucune purge par échéance
n'a lieu avant cette confirmation ; une demande d'effacement acceptée, elle,
est appliquée sans attendre de durée confirmée. Après une purge, les entrées brutes du dossier sont
effacées : le dossier de preuve déclare alors les parties « entrées » et
« reconstitution » non disponibles, motif
inputs_purged, et inscrit la limite du même nom ; décision, trace, explications et empreintes demeurent.
Informations sur cette page
- État éditorial
- Approuvé
- Rédaction
- Équipe produit NEXCLARA
- Relecture
- claude-relecteur-independant
- Approuvé le
- 16 octobre 2026
- Révision
- 4
- Mise à jour
- 16 octobre 2026
- Classification
- Public